



世界を震撼させた先端AI「クロード・ミュトス」(Claude Mythos)――。その“衝撃”は、AIが攻撃対象の状況を読み取り、試行錯誤し、失敗から修正し、多段階の攻撃ステップを自ら組み立てていく能力を示したことにあります。その実力と、具体的なサイバー防御策を解説した『 クロード・ミュトスの衝撃 』から一部を抜粋・再編集してお届けします。今回は、クロード・ミュトスとその公開版のクロード・フェイブル、それらの実力を検証する政府機関について解説します。
米国アンソロピックが開発した高性能AIモデル「クロード・ミュトス」(Claude Mythos)が示した変化は、「高性能なAIモデルが登場した」という技術ニュースにとどまりません。英国政府機関であるAISI(AI Security Institute)によるクロード・ミュトスの検証で注目すべきだったのは、AIが単発の脆弱性(セキュリティ上の欠陥)の発見だけでなく、偵察、侵入、権限拡大、横展開といった攻撃工程をつなげる能力を示した点です。
これは、サイバー攻撃の前提を「専門家だけが実行できる高度な作業」から、「計算資源とツールを投じれば反復できる業務プロセス」へ変える可能性があります。日本企業、とりわけ重要インフラや大規模な基幹システムを抱える企業にとって、この変化はセキュリティ部門だけの問題ではありません。事業継続、投資配分、委託先管理、経営の意思決定速度を問うテーマです。
本連載の第1回では、あまりに危険なため開発元が一般公開をやめたクロード・ミュトスの正体について解説します。
クロード・ミュトス&フェイブルとは何か
クロード・ミュトスを理解するには、まず主要な関係者とモデル名を整理しておく必要があります。
アンソロピックは米国のAI企業で、クロードは同社が提供する大規模言語モデル(LLM)のシリーズ名です。その中で「クロード・ミュトス・プレビュー」は、サイバー能力の高さが評価機関によって検証されたモデルとして注目されました。ここでいうプレビューは、広く一般公開された完成版というより、限定的な評価や研究利用を通じて能力とリスクを確認する段階のモデルと理解すると分かりやすいでしょう。
クロード・ミュトスという名前だけを聞くと、読者は新しい製品名や単一モデルの話だと受け止めるかもしれません。しかしここで扱うべき本質は、あるモデル名の流行ではなく、高能力AIをサイバー領域でどこまで使わせるべきか、誰が事前に評価すべきか、評価結果を企業の防御行動へどうつなぐべきかという制度と実務の問題です。アンソロピックはAIモデルを開発する企業であり、クロードは同社のAIモデル群です。英国AISIは、そのような高能力モデルが社会や安全保障に与えるリスクを評価しようとする政府内の研究機関です。この三者を混同すると、モデルの性能評価、企業の製品提供、政府機関の安全性評価、企業側の防御実務が1つの話に見えてしまいます。
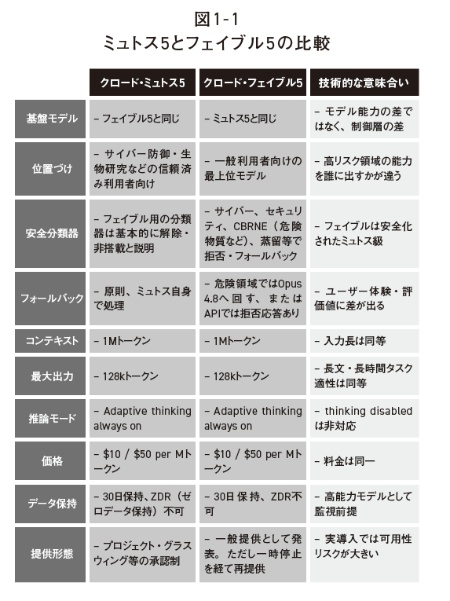
また、クロード・ミュトス・プレビュー、クロード・ミュトス5、クロード・フェイブル5は同じ文脈で語られることがありますが、意味は同じではありません。2026年4月に提供が始まったクロード・ミュトス・プレビューは、評価対象として注目された初期の高サイバー能力モデルです。残りの2つはその後継モデルで、2026年6月9日に登場しました(図1)。クロード・ミュトス5はより新しい世代の高サイバー能力モデル、クロード・フェイブル5は一般利用・安全性とのバランスを意識した関連モデルとして扱われます。
米国政府の意向でクロード・ミュトスのアクセスが止まった
クロード・フェイブル5とクロード・ミュトス5は2026年6月12日、突然アクセスが停止されました。アンソロピックの説明によれば、米国政府が国家安全保障上の権限を根拠に、外国籍者による両モデルへのアクセスを停止するよう輸出管理上の指示を出したことがきっかけです。同社は、この指示に従うため、対象を外国籍者だけに限定して運用で切り分けるのではなく、顧客全体で両モデルへのアクセスを一時的に無効化したと説明しています。
その後、状況はさらに動きました。アンソロピックは、2026年6月30日にフェイブル5とミュトス5に対する輸出管理上の制限が解除されたと説明し、7月1日からフェイブル5についてはクロード・プラットフォーム、クロード・エーアイ、クロード・コード、クロード・コワークでグローバルに再提供すると発表しました。一方で、ミュトス5については、同社が米国政府の承認を受けた一部の米国組織向けにアクセスを復旧し、プロジェクト・グラスウィングと呼ぶ組織の国内外パートナーへ拡大するため、政府と調整を続けていると説明しています。
この経緯から読み取るべきことは、単に「止まったモデルが戻った」というニュースではありません。高能力AIの提供条件は、モデル開発企業の製品判断だけでなく、政府の安全保障判断、輸出管理、モデルの安全対策、利用者の属性確認、信頼できる利用プログラムに左右されます。フェイブル5のように一般利用を前提とするモデルでも、サイバー領域に関する一部の要求(プロンプトなど)は安全分類器によって遮断され、必要に応じてより低リスクのモデルへ振り替えられます。ミュトス5のように防御目的でより強いサイバー能力を扱うモデルは、なお限定された相手と条件の下で提供されます。企業にとって重要なのは、モデル名そのものよりも、高度AI能力へのアクセスが突然変わり得ることを前提に、防御運用、委託先管理、代替手段、説明責任を設計しておくことです。
クロード・ミュトス・プレビューが一般読者に分かりにくいのは、完成品として広く売られたサービスというより、限定的な評価や研究利用の文脈で語られるからです。プレビューという言葉は、ここでは単なる宣伝用の先行公開ではなく、能力が高すぎる可能性のあるモデルを、限られた相手と環境で試し、どの領域で危険が増えるかを確認する段階として読むべきです。その後に語られるクロード・ミュトス5やクロード・フェイブル5も、同じ系列の話題として登場しますが、読者にとって重要なのは名前の細かな違いよりも、高能力モデルへのアクセスが限定、停止、条件変更されること自体が、サイバー防御の前提を左右するという点です。
時系列も読者が混同しやすい部分です。クロード・ミュトス・プレビューは評価対象として注目された段階のモデル、クロード・ミュトス5やクロード・フェイブル5はその後の高能力モデルや関連モデルとして語られる対象、アクセス停止は提供条件や安全保障判断に関わる出来事です。評価時点、公表時点、アクセス条件の変更時点を分けて読むことで、読者は「どのモデルが、いつ、誰に、どの条件で使えたのか」を取り違えにくくなります。
英国AISIが独自環境でクロード・ミュトスを検証
英国AISIは、フロンティア(最先端)AIの能力やリスクを事前に評価してきた機関です。英国AISIの事前評価は、企業に対する一方的な規制や差し止めではなく、AI企業との信頼関係に基づく任意の協力として動いている点に特徴があります。日本でも今後、規制として何を求めるのか、任意評価として何を企業と協力して進めるのかを分けて考える必要があります。
英国AISIは、AI企業との任意協力を通じて、モデルがどの程度サイバータスクを進められるかを評価し、その知見をNCSC(National Cyber Security Centre、英国の国家サイバーセキュリティセンター。企業や重要インフラ向けに、サイバー防御の実務ガイダンスを出す政府機関)などの実務機関や企業向けのガイダンスに反映しようとしています。自社がAIを防御に使うとき、委託先がAIを使うとき、あるいは攻撃者がAIを使うときのリスク判断の基準になり得ます。
AISI評価の意味は、評価報告書を出して終わることではありません。評価で得られた知見が、英国NCSCのような実務機関、企業向けガイダンス、サイバー防御の優先順位へ反映されて初めて、企業側の行動に変わります。見るべきなのは、海外評価の点数そのものではなく、その評価がどのような防御ガイダンスや経営判断に変換されるかです。
英国AISIの評価体制で注目すべきなのは、新しいモデルにアクセスしてから準備を始めるのではなく、評価環境、評価ハーネス(後述)、ツール、サイバーレンジ(第2回で紹介)、人間のベースライン、テレメトリ(監視のためのデータ収集基盤)を平時から整えている点です。そのため、評価を数日で完了できるという意味ではないものの、モデルへのアクセスが得られ次第、速やかに評価を開始できる態勢を維持していると理解できます。これは日本企業にも示唆があります。AIを評価する仕組みは、事故や新モデル登場の後に初めて作るものではなく、平時から準備しておく運用能力です。
ここでいう評価ハーネスとは、AIモデルに同じ課題を同じ条件で実行させ、出力、途中の行動、利用したツール、成否、ログをそろえて採点・記録するための仕組みです。評価ツールInspect AIでは、評価は課題、データセット、モデルの解答手順、ツール、採点器を組み合わせて実行されます。つまり、評価ハーネスは単なる問題集ではなく、モデルに何を見せ、どのツールを使わせ、どの基準で合否を判定し、結果を後から比較できる形で残すかまでを含む、評価を再現可能にする土台です。
クロード・ミュトスの“衝撃”は、多段階の攻撃ステップを自ら組み立てていく能力にありました。その実力と、具体的なサイバー防御策を解説します。
A.T. カーニー株式会社(編)/日本経済新聞出版/2420円(税込み)