



世界を震撼させた先端AI「クロード・ミュトス」――。その“衝撃”は、AIが攻撃対象の状況を読み取り、試行錯誤し、失敗から修正し、多段階の攻撃ステップを自ら組み立てていく能力を示したことにあります。その実力と、具体的なサイバー防御策を解説した『 クロード・ミュトスの衝撃 』から一部を抜粋・再編集してお届けします。今回は、工場などを含む実システムを模した検証環境でのAIの評価方法、先端AIの検証結果をどう経営リスクとして捉えるのかを示します。
前回紹介した、クロード・ミュトスなど先端AIを検証する英国政府機関AISIは、検証環境である「サイバーレンジ」を持っています。これによって、どんどん進化する先端AIを素早く検証できます。企業はこうした機関の評価結果も参考にしながら、クロード・ミュトス以後のサイバー攻撃を経営リスクとして捉える必要があります
工場、発電所、鉄道など産業システムでの評価がカギに
英国AISIを理解する上で、もう1つ重要なのは、CTF(Capture The Flag)とサイバーレンジの違いです。CTFは特定の課題を解く能力を見るためのもので、それ単体では十分とはいえません。一方サイバーレンジは、企業ネットワーク、ID基盤、OTと復旧判断などを模した検証環境で、攻撃と防御の流れを安全に試すためのものです。実際の企業環境で問題になるのは、こうした要素が絡む環境で、攻撃をどこまで進められるかです。この評価は、モデルに問題を解かせるだけでなく、人間の専門家との比較、攻撃行動のログ、検知しやすさ、繰り返し評価したときの再現性まで含めて見る営みです。
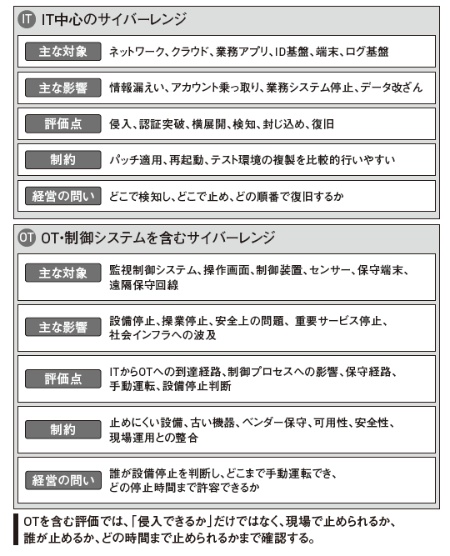
この文脈で登場するOTとは、Operational Technologyの略で、工場、発電所、鉄道、物流設備、ビル設備、医療設備などで、機械や設備を監視・制御するための技術を指します。ITが情報を処理し、保存し、共有するための仕組みだとすれば、OTは温度、圧力、速度、電力、搬送、開閉といった物理世界の動きを扱う仕組みです。つまり、ITの障害は情報漏えいや業務システム停止として現れやすい一方、OTの障害は設備停止、操業停止、安全上の問題、社会インフラへの影響として現れ得ます。
この違いは、サイバーレンジの設計にも直結します(図2)。IT中心の評価環境であれば、ネットワーク、ID、クラウド、ログ、端末の挙動を再現することが中心になります。しかしOTを含む評価環境では、古い機器が長く使われること、すぐにパッチを当てられないこと、停止して検証しにくいこと、物理設備や現場の安全要件と結びつくことまで考える必要があります。そのため、AI時代のサイバーリスク評価では、社内ITだけでなく、ITからOTへ近づく経路、保守端末、委託先接続、監視ログ、復旧手順まで含めて、攻撃と防御を試せる環境を用意することが重要になります。
サイバーレンジとは、攻撃と防御を安全に試すための検証環境全体を指します。企業ネットワーク攻撃レンジは、社内ネットワーク、ID、クラウド、ログを模したサイバーレンジの一種です。ICS(Industrial Control System)攻撃レンジは、産業制御システムやOTに近い条件を扱うサイバーレンジの一種です。単に「攻撃レンジ」と書くと攻撃側だけの訓練に見えるため、ここでは必要な場合を除き、評価環境全体を示す語としてサイバーレンジを使います。
サイバーレンジという言葉は、単なる訓練施設を指すものではありません。ここでは、攻撃者がたどり得るネットワーク、ID、クラウド、ログ、検知、復旧の環境を再現し、AIや人間がどこまで進めるか、どこで止められるか、どの操作が記録に残るかを測る場として理解する必要があります。Inspect AIのような評価ツール、攻撃経路や演習環境の知見、人間専門家のベースライン(人間が実施したときの成績)は、いずれもモデル能力を現実の防御判断に翻訳するための部品です。
セキュリティ専門家でも難しい多段階攻撃でAIが侵入に成功
英国AISIのサイバー評価で重い意味を持つのは、最新の米国系クローズドモデルが、従来は人間専門家向けと考えられていた最難関級の多段階攻撃シミュレーションを初めて突破したと位置づけられている点です。ここで重要なのは、モデル名の優劣ではありません。偵察、侵入、権限拡大、横展開、目的達成までを1つの長いタスクとして扱う評価で、AIが途中で詰まりながらも手順をつなぐ能力を示したことです。これは、企業が「単発の脆弱性の発見」だけを評価していても、実際の攻撃運用の危険度を測りきれないことを意味します。
また、Inspect AIのような評価ツール(フレームワーク)から読み取れる実務感は、評価を研究者の手作業に閉じないことにあります。評価基盤、評価ハーネス、テスト実装、ログ取得、再現性確認、失敗時の記録、複数回試行したときのばらつきまで設計しておくことで、モデルの能力変化を継続的に測れます。企業に置き換えるなら、AIセキュリティ評価は単発のPoC(Proof of Concept)ではなく、環境、ツール、データ、担当者、判定基準をそろえたエンジニアリング活動です。
さらに、サイバー評価では「推論予算」という言葉が出てきます。これは、AIに与える時間、計算資源、トークン、試行回数、費用などをまとめた概念です。短時間や少ない試行で課題を解けなかったからといって、安全だと結論づけることはできません。時間や計算資源を増やすことで、結果が変わる可能性があるためです。攻撃者が長時間稼働するAIエージェントに十分な計算資源を与えられる時代には、防御側の評価も、短時間の1回勝負ではなく、長時間稼働、反復、再試行を前提に設計する必要があります。
クロード・ミュトスを経営リスクとして位置づける
モデル能力の普及にも時間差があります。重要なのは、モデル能力が世界中で同時に同じ形で広がるわけではないという点です。どの国・企業・攻撃者が、どのモデルに、どの条件でアクセスできるかによって、攻撃と防御の時間差は変わります。
この前提を置くと、クロード・ミュトスの衝撃はかなり具体的になります。問題は、AIが攻撃手順を知っていることではありません。AIが長い作業を続け、失敗しても別の経路を試し、手順をつなぎ、人間の専門家が数時間から数十時間かける作業の一部を肩代わりし始めたことです。さらに、その能力が評価機関によって測られ、企業や政府の提供判断、アクセス制限、防御ガイダンス、サイバーレンジ整備へつながり始めたことです。今後では、この変化を、技術ニュースではなく経営リスクの前提変更として読む必要があります。
クロード・ミュトスの“衝撃”は、多段階の攻撃ステップを自ら組み立てていく能力にありました。その実力と、具体的なサイバー防御策を解説します。
A.T. カーニー株式会社(編)/日本経済新聞出版/2420円(税込み)