



世界を震撼させた先端AI「クロード・ミュトス」――。その“衝撃”は、AIが攻撃対象の状況を読み取り、試行錯誤し、失敗から修正し、多段階の攻撃ステップを自ら組み立てていく能力を示したことにあります。その実力と、具体的なサイバー防御策を解説した『 クロード・ミュトスの衝撃 』から一部を抜粋・再編集してお届けします。今回は、ミュトスの検証で実際に見せた実力と、その防御方法を解説します。
第1~2回で、クロード・ミュトスの衝撃を理解するための前提知識を整理できたので、いよいよクロード・ミュトスがサイバーセキュリティに与えた影響を見ていきます。
クロード・ミュトス・プレビューが注目された理由は、単にサイバー知識を多く持つAIだったからではありません。ここまで見てきたように、重要なのは、攻撃に必要な複数の工程を、状況に応じて連結する能力が観測されたことです。従来の脆弱性スキャナや自動化ツールは、あらかじめ定義された条件に基づいて、既知の弱点や設定不備を検出することに強みを持っていました(表1)。もちろん、それ自体は今後も重要です。しかし実際の攻撃は、検出だけでは終わりません。標的を調べ、入口を探し、認証情報の痕跡を拾い、権限を広げ、別のサーバへ進み、目的に近づくという連続した作業です。
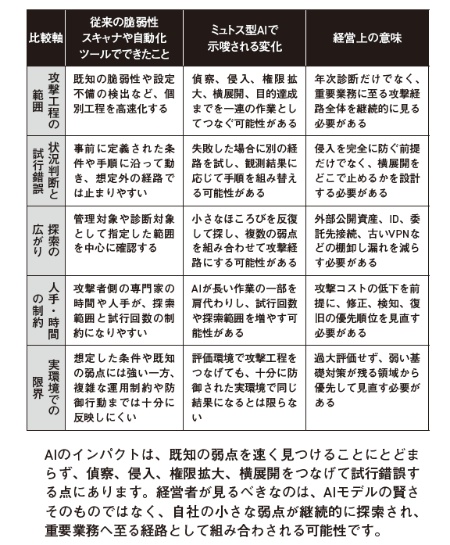
クロード・ミュトスに対する検証が経営上重要なのは、AIがこの「連続した作業」に踏み込み始めた可能性を示した点にあります。AIが1つひとつの攻撃手順を支援するだけでなく、失敗したら別の経路を試し、途中で状況を読み替えながら進むようになるなら、攻撃者に必要な作業量、時間、専門性の制約は下がる可能性があります。
中国系と見られる組織がAIを使って実際に攻撃
2025年11月にアンソロピックが公表したAIオーケストレーション型サイバー諜報事例は、この論点を評価環境上の可能性から実際に観測され始めた攻撃運用へ押し上げました。クロード・コードを悪用し、偵察、脆弱性探索、エクスプロイト(攻撃コード・攻撃手順)作成、認証情報窃取、データ抽出といった工程が少ない人間の介入で連結されうることが示されたためです。
この事例で重要なのは、単にAIが攻撃手順を補助したという抽象論ではありません。中国政府の支援を受けているとみられる攻撃グループが、複数の組織を対象に、偵察から侵害後のデータ抽出までをAIに担わせる形で攻撃運用を進めたと観測された点です。
経営者にとっては、AI悪用を将来の研究テーマではなく、国家支援型攻撃や組織的なサイバー諜報の運用効率を上げる現実の手段として捉える必要があります。
これは、「明日すべての企業が高度なAI攻撃を受ける」という意味ではありません。むしろ、経営者が見るべき変化はより現実的です。攻撃者が高度化するというより、攻撃の探索範囲と試行回数が増え、これまで見逃されてきた小さなほころびが攻撃経路に組み込まれやすくなる、ということです。
多段の行程からなる難関の課題をミュトスが突破
英国AISIは2026年4月、クロード・ミュトス・プレビューについて、CTF(Capture The Flag)形式の評価と、より実攻撃に近い多段階の攻撃シミュレーションを実施しました。CTFでは、AIが対象システムの弱点を見つけ、隠された情報を取得する能力を測ります。この公表結果によれば、クロード・ミュトス・プレビューは専門家レベルのCTFで73%の成功率を示しました。しかし、より重要なのはCTFではなく、企業ネットワーク攻撃シミュレーションです。この評価は、初期偵察からネットワーク掌握までを模したものです。英国AISIは、この課題について、人間の専門家でも完遂には相応の時間を要する難度の高い課題だと位置づけています。そのうえで、クロード・ミュトス・プレビューは10回中3回、最終段階まで到達しました。
この結果は、経営者に2つの示唆を与えます。1つめは、AIが「一問一答の助言者」から「長い作業を進める実行主体」に近づきつつあることです。2つめは、その能力が、防御が薄く、既知の課題を抱える企業環境で特に効きやすい可能性があることです。さらに英国AISIは、2026年5月に、AIが自律的に完了できるサイバー課題を、人間の専門家が同じ課題を解くのに要する時間に換算して追跡していると説明しました。その結果、この人間換算の課題時間は、数カ月ごとに倍増しているとされています。つまり、注目すべきなのは特定モデルの1回の成績だけではなく、AIが人手を借りずに完了できる課題が、より時間のかかるものへ移っているという変化です。
守るべきは古く、管理が曖昧で、防御が薄いところ
一方で、ここには明確な留意点があります。英国AISI自身も、評価環境には実環境で一般的に存在するアクティブな防御担当者や防御ツールが不足しており、検知されやすい行動を評価上どのように扱うかにも制約があったと説明しています。したがって、この結果をもって、クロード・ミュトス・プレビューが十分に防御された企業ネットワークを容易に侵害できると断定することはできません。
守るべき対象は、小さく、古く、管理が曖昧で、防御が薄い領域です。AI時代には、こうした弱点がより速く、より執拗に探索される可能性があります。英国AISI検証は重大な警鐘ですが、経営者は、この結果を「AIが万能になった」と捉えるべきではなく、「弱い基礎対策が残る環境では、AIによって攻撃者の探索力と持久力が増幅される」と捉えることが重要です。
攻撃者の経済性変化と、守るべき優先順位の再設計
サイバー攻撃は、技術だけでなく経済性の問題でもあります。攻撃者は、時間、資金、人材、リスクを見ながら標的を選びます。AIが偵察や脆弱性探索、攻撃手順の生成を支援するようになると、この経済性が変わる可能性があります。英国AISIは、サイバー評価において推論予算、すなわちAIに考えさせる時間・計算資源・費用を増やすと成功率が高まる傾向があることを示しています。これは、攻撃者にとっても防御者にとっても重要です。難しいタスクでも、AIに十分な試行の余地を与えることで、これまで見つからなかった経路が見つかる可能性があるからです。
この変化は、日本企業にとって特に重い意味を持ちます。多くの企業では、外部公開資産、委託先接続、古いVPN、保守用端末、例外的な権限、未更新のミドルウェアなどが、完全には整理されていません。これらは1つひとつを見ると、直ちに重大事故を起こすとは限りません。しかし、AIがそれらを組み合わせて経路を探すなら、個別には小さな弱点が、事業継続リスクへ変わる可能性があります。実際のサイバー評価で確認することは、問題が解けたかどうかにとどまりません。人間の専門家なら何時間かかるのか、AIはどの段階で失敗するのか、どの行動が検知に痕跡を残すのか、同じ環境を使い続けて評価結果が陳腐化しないか。ここまで見て初めて評価になります。言い換えれば、AI能力の評価とは、モデルの点数を測る作業に加えて、攻撃者がどんな条件でAIを使うのかを再現する作業でもあります。
したがって、経営者が問うべきことは「最新のAI防御ツールを入れるべきか」だけではありません。むしろ先に問うべきは、自社の攻撃面をどれだけ把握しているか、重要業務に至る経路をどれだけ減らしているか、侵入後の横展開をどこで止められるか、異常をどれだけ早く見つけられるかです。
クロード・ミュトスの“衝撃”は、多段階の攻撃ステップを自ら組み立てていく能力にありました。その実力と、具体的なサイバー防御策を解説します。
A.T. カーニー株式会社(編)/日本経済新聞出版/2420円(税込み)