


世界中で大きな被害をもたらしている「ランサムウエア攻撃」。国内でもアサヒグループホールディングスやアスクルなどが相次いで被害に遭い、業務に大きな支障を来しました。この3月、警察庁が公開した「サイバー空間をめぐる脅威の情勢等について」2025年版では、ランサムウエア攻撃に関する2021年から2025年までの統計データが掲載されています。ここでは、セキュリティー専門記者であり、「サイバーセキュリティアワード2026」優秀賞を受賞した『ランサムウエア攻撃との戦い方 セキュリティー担当者になったら読む本』の著者である勝村幸博さんの解説をお届けします。
警察庁が2026年3月に公開した「サイバー空間をめぐる脅威の情勢等について」の2025年版には、ランサムウエア攻撃に関する2021年から2025年までの統計データが掲載されている(項目によっては2022年から2025年まで)。このリポートを基に、国内におけるランサムウエア攻撃被害の実態を見てみよう。
4年前と被害状況がほぼ同じ
リポートに記載された統計データの推移を見ると、ほとんどの項目で内訳の割合がほぼ同じであることが分かる。つまり、状況が変わっていない。
顕著な例の1つが、ランサムウエアの感染経路だ。被害企業・組織が公表した報告書や報道などによれば、感染経路の多くはVPN機器とされている。攻撃者の多くはVPN機器を経由して被害企業のネットワークに侵入し、サーバーなどにランサムウエアを仕掛ける。
警察庁に報告された感染経路も、VPN機器が過半を占めている。感染経路に関する統計が初めて記載された2021年版では、有効回答76件のうち41件がVPN機器経由だった。

これを受けて2021年版のリポートでは、「従来のランサムウエアは、不特定多数の利用者を狙って電子メールを送信するといった手口が一般的であったが、現在ではVPN機器をはじめとする企業のネットワーク等のインフラの脆弱性を狙って侵入するなど、特定の個人や企業・団体等を標的とした手口に変化している」と注意を呼びかけた。
メールなどでランサムウエアを感染させる「ばらまき型」から、企業ネットワークに侵入する「侵入型」へ攻撃の手口が変化したというわけだ。
その後もVPN機器経由の感染について警察庁やセキュリティー組織などは警告しているが、効果は限定的だったようだ。VPN機器経由の割合は過半数で推移し、2025年は92件中61件を占めた。
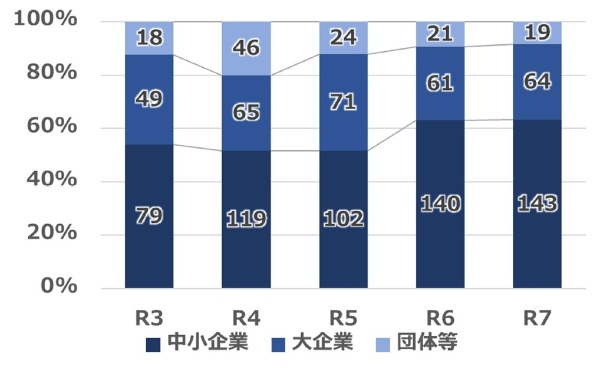
被害に遭った企業の規模もほぼ同じ傾向だ。ランサムウエア攻撃では大企業が狙われるイメージがあるが、実際には中小企業のほうが被害に遭っている。この傾向は2021年以降ほぼ同じだ。50%台から60%台で推移している。
バックアップは万全ではない
バックアップに関するデータにも大きな変化はない。2021年以降、被害企業におけるバックアップの取得率は8割以上で、9割を超える年もある。

しかし、バックアップからの復元率は3割を下回っており、2割以下の年もある。バックアップを取っているにもかかわらず、復元に失敗しているのだ。

復元できなかった理由としては、攻撃者による暗号化・消去が最も多く、集計を始めた2022年以降、毎年7割前後を占めている。バックアップをオンラインで取得していたため、ランサムウエア攻撃の際に業務サーバーのデータと同時に暗号化された可能性が高い。
以上から、バックアップを取るだけでは不十分で、適切に運用および管理しないとランサムウエア対策として意味がないことが分かる。その意味では、2025年に「運用不備」の件数が19件と増えているのも気になるところだ。ネットワークから切り離したオフラインバックアップを定期的に取得し、復旧手順を事前に確認することが不可欠だ。

「二重脅迫」は増加傾向
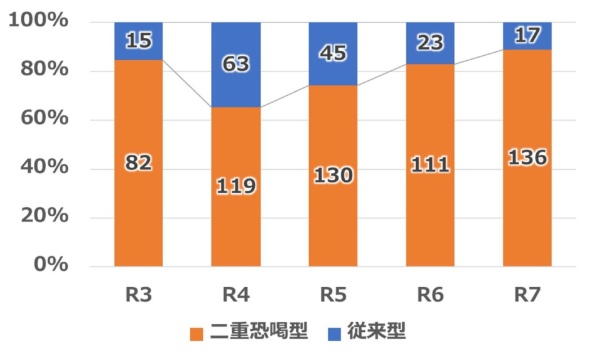
一方で、傾向に変化が見られる項目もある。その1つが「二重脅迫」の割合だ。警察庁のリポートでは「二重恐喝」としている。二重脅迫とは、業務データを暗号化して「復元したければ身代金をよこせ」と脅迫するとともに、盗まれたデータを公開されたくなければ金銭の支払いを迫る手口である。
二重脅迫が占める割合は、2021年から2022年にかけて一時低下したものの、それ以降は上昇を続けて、2025年は9割近くが二重脅迫になった。
ただ世界的な傾向としては、窃取したデータで脅す手口の成功率は下がっているとの報告もある。このため、日本でも今後は二重脅迫の割合が低下する可能性がある。
[日経クロステック 2026年4月1日付の記事を転載・改題]
国内外で大きな被害をもたらしているランサムウエア攻撃。セキュリティー担当者は攻撃を受けることを前提に備える必要があります。本書では、攻撃の現状や手口、国内事例、対応方法、対策、歴史を徹底解説。ランサムウエア攻撃を深く理解できるとともに、攻撃を受けた場合の被害を最小限に抑えられます。
勝村幸博(著)/日経BP/3190円(税込み)