



世界を震撼させた先端AI「クロード・ミュトス」――。その“衝撃”は、AIが攻撃対象の状況を読み取り、試行錯誤し、失敗から修正し、多段階の攻撃ステップを自ら組み立てていく能力を示したことにあります。その実力と、具体的なサイバー防御策を解説した『 クロード・ミュトスの衝撃 』から一部を抜粋・再編集してお届けします。今回は、先端AIを防御に使う世界的な動きと、日本企業の現実的な防御策についてまとめます。
ミュトスで防御力を上げるプロジェクト・グラスウィング結成
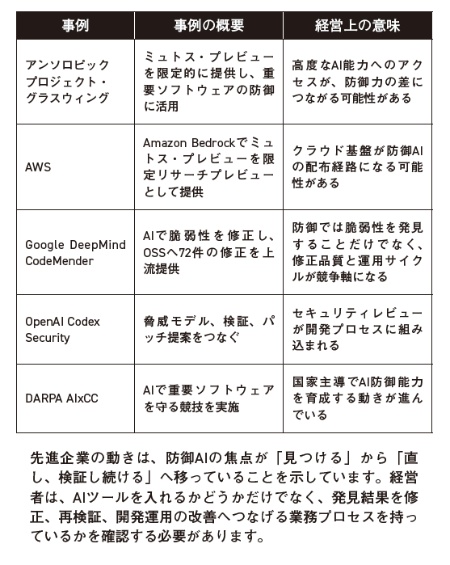
クロード・ミュトスが影響を及ぼすのは、攻撃側だけではありません。防御側もまた、AIを前提に動き始めています。アンソロピックは2026年4月、クロード・ミュトス・プレビューの発表と同時に、プロジェクト・グラスウィングというプロジェクトについても発表しました(表1)。AWS、アップル、ブロードコム、シスコ、クラウドストライク、グーグル、JPMorganChase、Linux Foundation、マイクロソフト、NVIDIA、Palo Alto Networksなどの組織が参加し、クロード・ミュトス・プレビューを防御目的で活用すると説明しています。加えて、重要ソフトウェアを構築・維持する40超の組織にもアクセスを拡大するとしていました。
一方で、クロード・フェイブル5/クロード・ミュトス5へのアクセス停止指示が示したように、高度モデルは公開後であっても国家安全保障上の判断で提供条件が急に変わり得ます。防御AIを重要業務へ組み込む企業は、性能だけでなく、供給継続、利用制限、監査可能性も経営リスクとして見ておく必要があります。
OpenAI、グーグル、AmazonもAIで防御力を強化
この動きは、AIサイバー能力が単なるツール市場ではなく、産業横断の防御能力として扱われ始めていることを示しています。AWSはAmazon Bedrock上でクロード・ミュトス・プレビューを限定リサーチプレビューとして提供すると公表しました。Google DeepMindはCodeMenderでオープンソースプロジェクトに72件のセキュリティ修正を上流提供したと説明しています。OpenAIもCodex Securityで、脅威モデル作成、脆弱性探索、検証、パッチ提案をつなぐワークフローを提示しています。
ここから見える構造変化は明確です。サイバー防御は、診断レポートを年に一度受け取る活動から、AIで常時発見し、検証し、修正し、再検証する活動へ近づいています。日本企業にとっては、AIを使うかどうか以前に、自社のソフトウェア、設定、ログ、権限、委託先接続が、AIで検証可能な状態に整っているかが問われます。
これは、評価結果そのものだけでなく、評価をどう設計し、どの環境で動かし、どのログを残し、どう再現性を確保するかという実装知見が、今後の防御力の差になることを意味します。
日本企業が見るべき自社の「防御余力」
クロード・ミュトスは象徴的な出来事ですが、経営者が直ちに議論すべき対象は、特定のモデル名ではありません。見るべきは、自社がAIで強化された攻撃者に対して、どれだけ防御余力を持っているかです。
防御余力とは、単にセキュリティ予算の大きさではありません。資産が把握されているか。外部公開資産が管理されているか。管理者権限が絞られているか。ログが残っているか。委託先接続が棚卸しされているか。重要システムへの経路が最小化されているか。復旧手順が実際に試されているか。これらの積み重ねが、AI時代の防御力になります。
加えて、AIを防御側で使う準備も必要です。AIは、膨大なログや脆弱性情報、構成情報を扱ううえで有効な可能性があります。一方で、AI防御ツールそのものも新たな依存関係や攻撃面になり得ます。英国ICS(National Cyber Security Centre)は、AI強化型の防御ツールも安全に設計・運用されるべきであり、攻撃面の一部として扱う必要があると指摘しています。
したがって、日本企業に必要なのは、AI導入の号令ではなく、順序立った防御能力の設計です。まず基礎を整え、そのうえでAIを使って発見、優先順位付け、検証、修正、訓練を高速化する。この順番を誤らないことが、経営上の重要論点になります。
ミュトス登場後、各国当局や金融セクターの対応は「AI一般の安全利用」から、経営トップが関与する期限付きのサイバー実務対応へ移りつつあります。クロード・ミュトス型リスクはモデル能力の問題にとどまらず、規制当局、業界団体、経営会議が同時に扱う社会実装上の転換点として捉える必要があります。
経営への示唆
1. 自社にとって、絶対に止めてはならない業務と許容できる停止時間は何でしょうか。重要業務とシステム依存関係を、経営会議で棚卸しする必要があります。
2. 最新ツール導入と、資産管理・ログ・権限・分離への投資をどう配分するべきでしょうか。AI対策費は、基礎対策とAI活用の二層で設計する必要があります。
3. CISO、IT、OT、事業部門、法務、広報は、同じシナリオで動けるでしょうか。経営参加型のサイバー演習を通じて、判断、連絡、説明の流れを確認する必要があります。
4. 委託先、クラウド、ベンダー、業界団体と、どの情報を共有するべきでしょうか。委託先接続とインシデント時連絡体制を見直し、平時から連携先を明確にしておく必要があります。
5. インフラや規制対象事業として、どの報告・共有ルートを持つべきでしょうか。重要インフラのサイバーセキュリティに係る行動計画や業界ルールに沿って、情報共有体制と報告ルートを確認する必要があります。
まとめ:防御で完璧は目指さず、折れない事業運営を設計
クロード・ミュトスが示したのは、AIがすぐにあらゆる企業を侵害するという単純な未来ではありません。より重要なのは、攻撃者がこれまで人手と時間をかけていた探索、試行、判断、横展開の一部を、AIで増幅できる可能性が見えたことです。この変化は、弱い基礎対策を放置してきた企業にとって厳しいものになります。
一方で、守る側にもAIを活用する余地は広がっています。経営者が問うべきことは、自社の重要業務を止めないために、どの弱点を先に潰し、どの防御能力を内製し、どこを外部と連携し、どの水準を経営として受け入れるのかです。AI時代のサイバー防御は、完璧を目指す戦いではなく、攻撃されても折れない事業運営を設計する経営課題なのです。
クロード・ミュトスの“衝撃”は、多段階の攻撃ステップを自ら組み立てていく能力にありました。その実力と、具体的なサイバー防御策を解説します。
A.T. カーニー株式会社(編)/日本経済新聞出版/2420円(税込み)