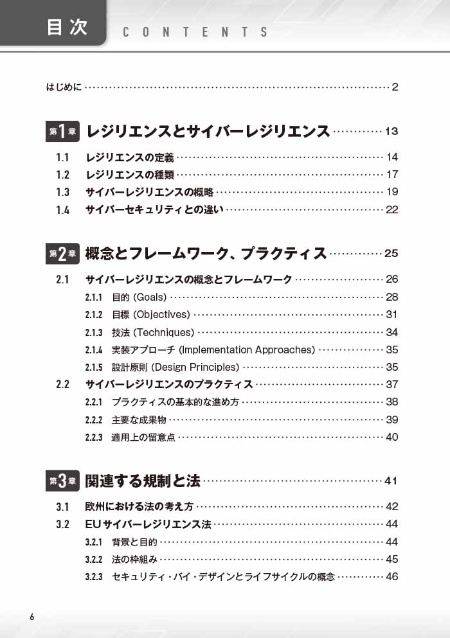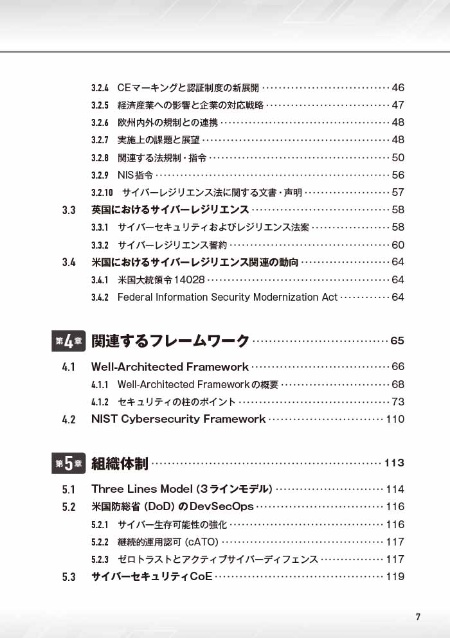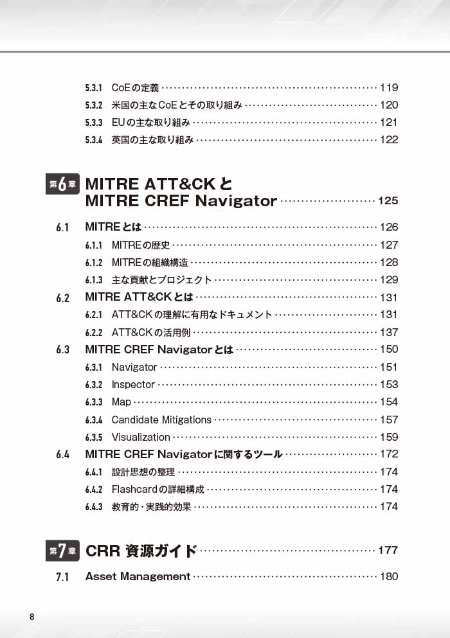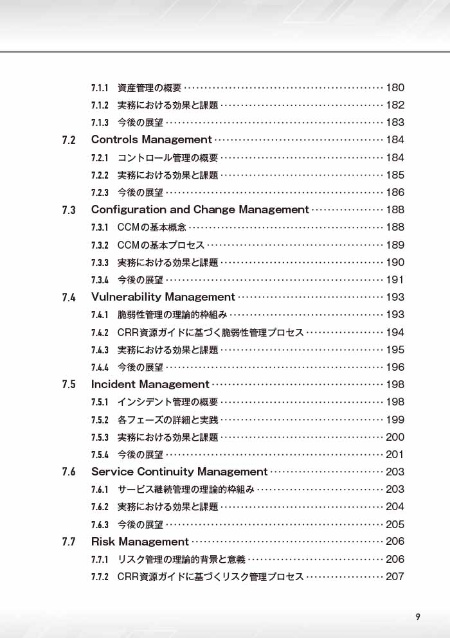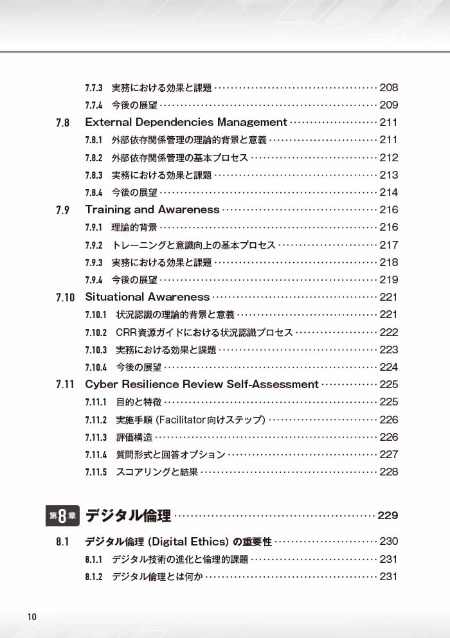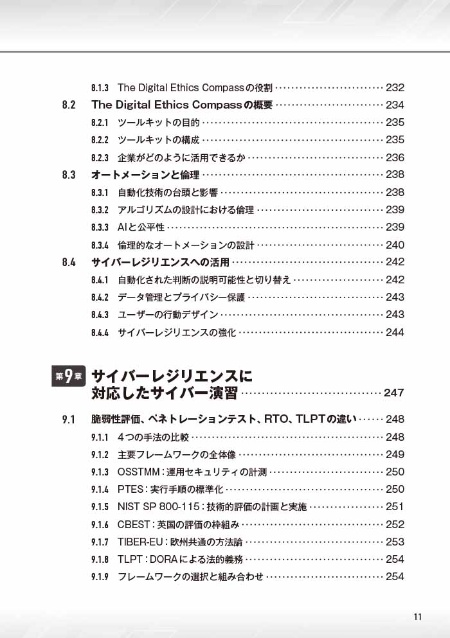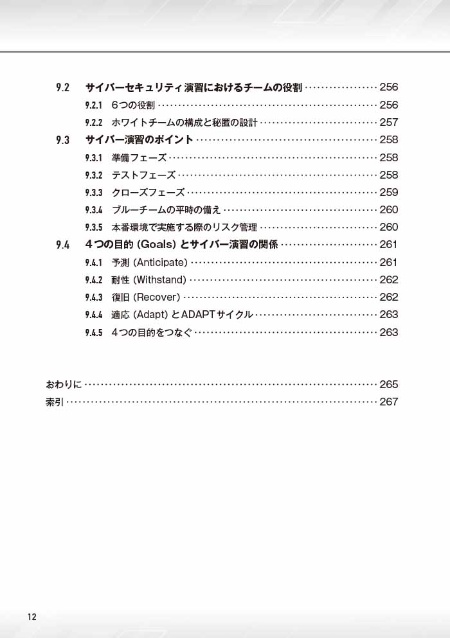


その本の「はじめに」には、著者の「伝えたいこと」がギュッと詰め込まれています。この連載では毎日、おすすめ本の「はじめに」と「目次」をご紹介します。今日は釜山公徳さんの『 サイバーレジリエンスの教科書 』です。
【はじめに】
「サイバーレジリエンス(cyber resilience)」という言葉はご存じですか?「レジリエンス」は「回復力」や「復旧力」と訳される言葉です。「抵抗力」と訳されることもありますね。つまり、サイバーレジリエンスは「サイバー空間における回復力」や「サイバー空間における抵抗力」を意味する言葉だといえそうです。これは“正しい”といえるでしょうか?
その答えは、「間違っているとはいえないが、専門用語として正しいとはいえない」です。この手の用語を考えるうえで気を付けなければならないのは、用語の意味が一意に定まっているとは限らず、状況に応じて異なるニュアンスで使われる場合があることです。そのため、誤解されやすい用語や、世の中に浸透していない用語は、あらかじめ用語の定義を示しておく方がよいでしょう。
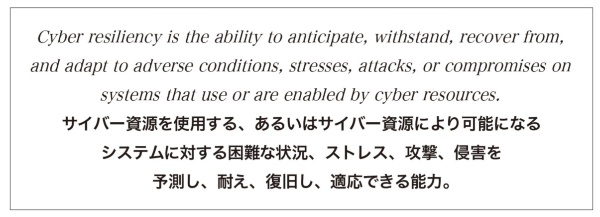
NIST(National Institute of Standards and Technology:米国立標準技術研究所)が公表している文書「NIST SP 800-160 Vol.2 Rev.1 Developing Cyber-Resilient Systems:A Systems Security Engineering Approach」※1では、サイバーレジリエンスを次のように定義しています。
※1 https://csrc.nist.gov/pubs/sp/800/160/v2/r1/final、
https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-160v2r1.pdf
サイバーレジリエンスは、一時的な回復や復旧、抵抗にとどまらず、サイバーキルチェーンと呼ばれるような攻撃のプロセス全体に対して、強化していくことが求められています。サイバー脅威は日々進化しているため、守る側が現状を維持しているだけでは、サイバー脅威がその先を行き、結果としてサイバーセキュリティやサイバーレジリエンスの低下に陥ります。そして、安全や利益を損なう事態に陥る可能性がより高まってしまいます。サイバー脅威は他人事ではありません。サイバー脅威の対象は個人のみならず、組織や団体、さらには国家にまで及んでいることから、サイバーレジリエンスの強化・向上は、誰もが避けて通れない課題であるといえます。
ここで、少しサイバー脅威の話をしましょう。サイバー脅威という用語についても、ただなんとなく使われているケースが実に多いです。「サイバー脅威は時代や技術の進歩に伴って世界的に拡大し、被害の深刻化が止まりません。このサイバー脅威に対抗するために、サイバーセキュリティが喫緊の課題となっています」といった話は至るところで耳にしますね。しかし、サイバー脅威の定義については、ほとんど聞くことがありません。
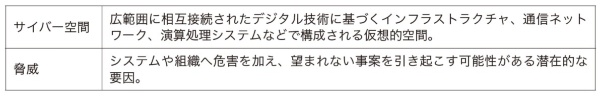
サイバー脅威をひと言でいうと「サイバー空間における脅威」です。この「サイバー空間」と「脅威」という言葉はそれぞれ、以下のように整理できます。
併せて、脅威と混同されがちな「脆弱性」についても確認しておきます。脆弱性とは、セキュリティ上の弱点につながるシステムやソフトウェアにおける欠陥や設定ミスのことです。脅威の側から見ると、脅威が利用する弱点の一つが脆弱性であるという関係にあります。
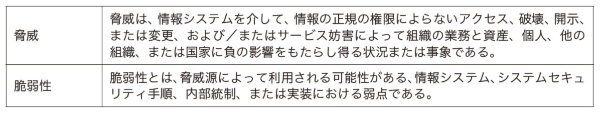
参考までに、「NIST SP 800-30 Rev.1 Guide for Conducting Risk Assessments(日本語訳版:リスクアセスメントの実施の手引き)」※2に記載されている脅威と脆弱性の定義を紹介します。
※2 https://nvlpubs.nist.gov/nistpubs/Legacy/SP/nistspecialpublication800-30r1.pdf、
https://www.ipa.go.jp/security/reports/oversea/nist/ug65p90000019cp4-att/begoj9000000balw.pdf
いずれにおいても、脅威と脆弱性は異なる要素であり、脅威が脆弱性を利用する関係であることがわかります。脅威とは何か、脆弱性とは何かを理解することは、より綿密なサイバーレジリエンスの強化・向上につながるでしょう。用語に対する認識の相違は、サイバーセキュリティやサイバーレジリエンスの障壁になりますから。
さて、サイバー脅威の攻撃対象は昨今、個人のみならず組織や団体、さらには国家にも及んでいて、人々の安全や利益を損なう可能性があるばかりか、国家の安全保障を脅かす事態にも発展しています。ランサムウェアや標的型サイバー攻撃などが猛威を振るっていて、サイバー脅威は驚くほど身近なものになっています。現代社会において、ITは社会インフラを下支えする存在です。そのため、サイバーセキュリティ侵害は、情報システムやネットワーク、データやプライバシーなどを損なう深刻な脅威といえます。
サイバー脅威の前身となる脅威は1940年代には存在していましたが、インターネットやコンピュータシステムの発展とともに、サイバー脅威もまた進化してきました。サイバー脅威に対抗するためには、常に最新の知識や技術を身に付ける必要があります。一方で、昔ながらの手法が再利用されることもあるため、最新の知識や技術だけでは対抗しきれません。トレンドを押さえることはもちろん、時には過去に遡って情報を収集することも重要になります。
サイバーレジリエンスは、こうしたサイバー攻撃による被害を最小限に抑えるために、サイバー攻撃を完全に防ぐことは不可能であるという前提のもと、サイバー脅威を予測し、耐え、セキュリティ侵害から復旧し、適応する能力です。より強大になっているサイバー脅威に対抗するには、サイバーレジリエンスが不可欠です。本書では、サイバーレジリエンスの概念を整理しつつ、その重要性や実践・評価の方法などを解説していきます。
2026年9月 釜山 公徳
【目次】